

Квантовые компьютеры и криптография: что действительно под угрозой
Алгоритм Шора угрожает некоторым схемам с открытым ключом, а Гровер иначе влияет на поиск. Разбираем, какие механизмы требуют миграции, что уже стандартизовано и почему дату квантового взлома нельзя назвать заранее.
Если сегодня злоумышленник скопирует зашифрованные данные, он может хранить их годами, надеясь расшифровать позже. Но это не значит, что квантовый компьютер уже завтра откроет все криптокошельки. Квантовые вычисления влияют на разные криптографические задачи по-разному: один известный алгоритм угрожает некоторым схемам с открытым ключом, другой ускоряет поиск слабее, а хеш-функции требуют отдельной оценки. Между математическим результатом и практически полезной атакой лежат масштабирование, коррекция ошибок и инженерная работа.
Поэтому вопрос не в точной дате «квантового конца» криптографии. Полезнее понять, какие механизмы теоретически уязвимы, какие уже существуют альтернативы и почему организации начинают переход заранее. Это особенно актуально для криптовалют: публичный реестр хранит данные долго, а подписи подтверждают право тратить цифровые активы.
Разные задачи — разные эффекты
Обычная криптография использует математические задачи, которые легко решить в одну сторону и очень трудно обратить без секрета. Например, открытый ключ можно вычислить из закрытого, но классическому компьютеру практически сложно восстановить закрытый ключ по открытому для правильно выбранной схемы и достаточной длины. Эта асимметрия помогает создавать цифровые подписи и обмениваться ключами.
Квантовый компьютер — это не просто более быстрый обычный компьютер. Он использует состояния, которые позволяют некоторым алгоритмам по-новому обрабатывать структуру задачи. Это не даёт ускорения для любой программы. Сложные расчёты, хранение данных и поиск ошибок в коде не становятся автоматически лёгкими. Криптографическая угроза связана с конкретными алгоритмами и конкретной математикой.
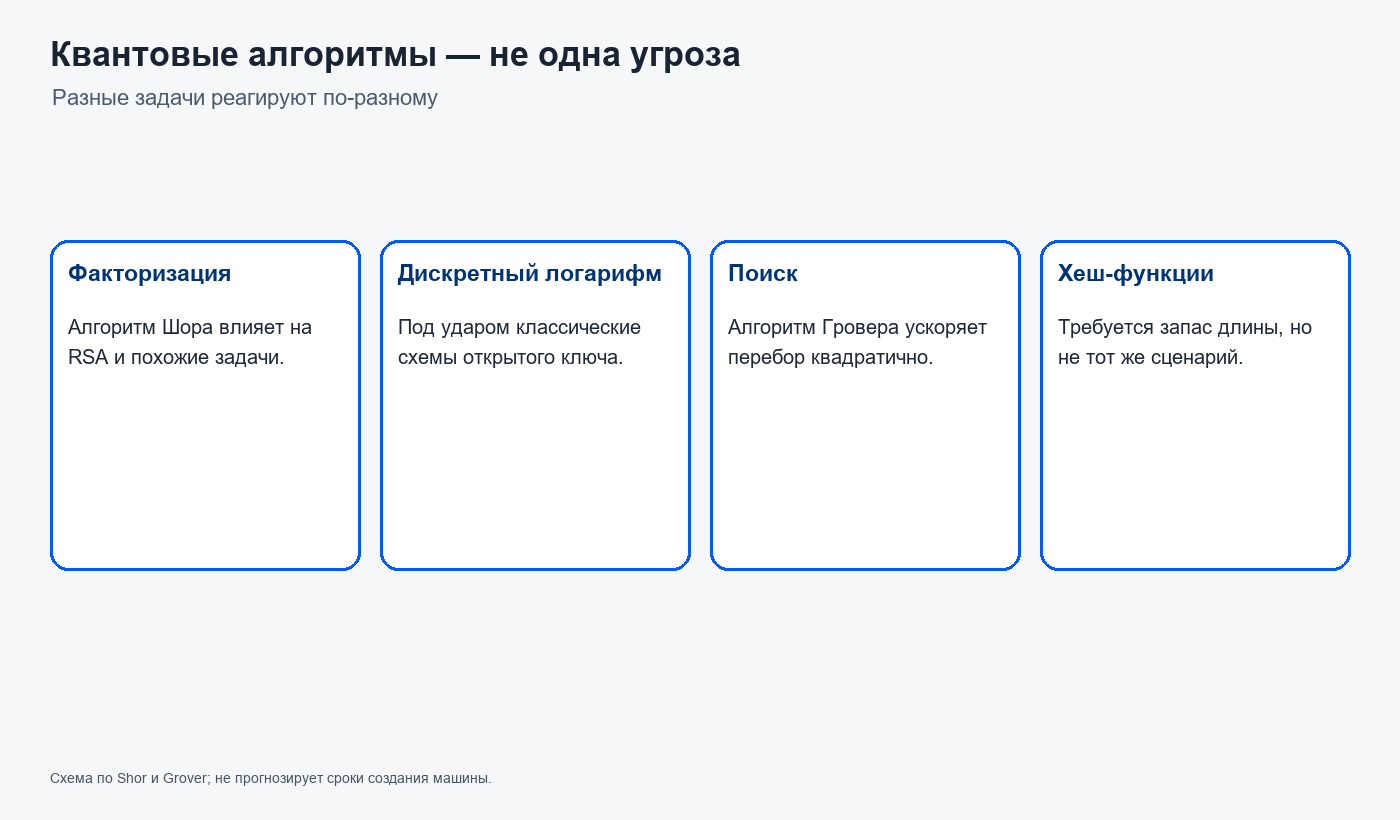
Для открытых ключей ключевой результат связан с факторизацией целых чисел и дискретным логарифмом. Для симметричного шифрования и хешей известен другой тип ускорения — поиск по неструктурированному пространству. Из этого следуют разные меры: для первых нужно переходить на другие математические задачи; для вторых может помочь увеличение параметров, но такое решение требует анализа алгоритма и протокола.
Что делает алгоритм Шора
В 1994 году Питер Шор представил квантовые алгоритмы для факторизации и дискретного логарифма. В традиционных схемах RSA безопасность связана со сложностью факторизации большого произведения простых чисел. Криптография на эллиптических кривых опирается на связанную задачу дискретного логарифма. Алгоритм Шора показывает, что достаточно мощная отказоустойчивая квантовая машина могла бы решать эти задачи принципиально эффективнее классических известных способов.
«Достаточно мощная» — существенная часть утверждения. Теоретическое описание алгоритма не равно готовому устройству, которое может атаковать используемый сегодня ключ. Физические кубиты подвержены шуму; квантовые операции ошибаются; для исправления ошибок требуются дополнительные физические ресурсы. Требуемая глубина вычислений и качество связности тоже влияют на оценку. Поэтому нельзя взять название алгоритма и превратить его в достоверную дату взлома.
Алгоритм Шора не взламывает всю криптографию одинаково. Он бьёт по математическому основанию определённых схем с открытым ключом. Если протокол использует RSA или эллиптические кривые для подписи и обмена ключами, его нужно рассматривать отдельно. Устойчивая хеш-функция не становится уязвимой к факторизации лишь потому, что тот же продукт также использует цифровую подпись.
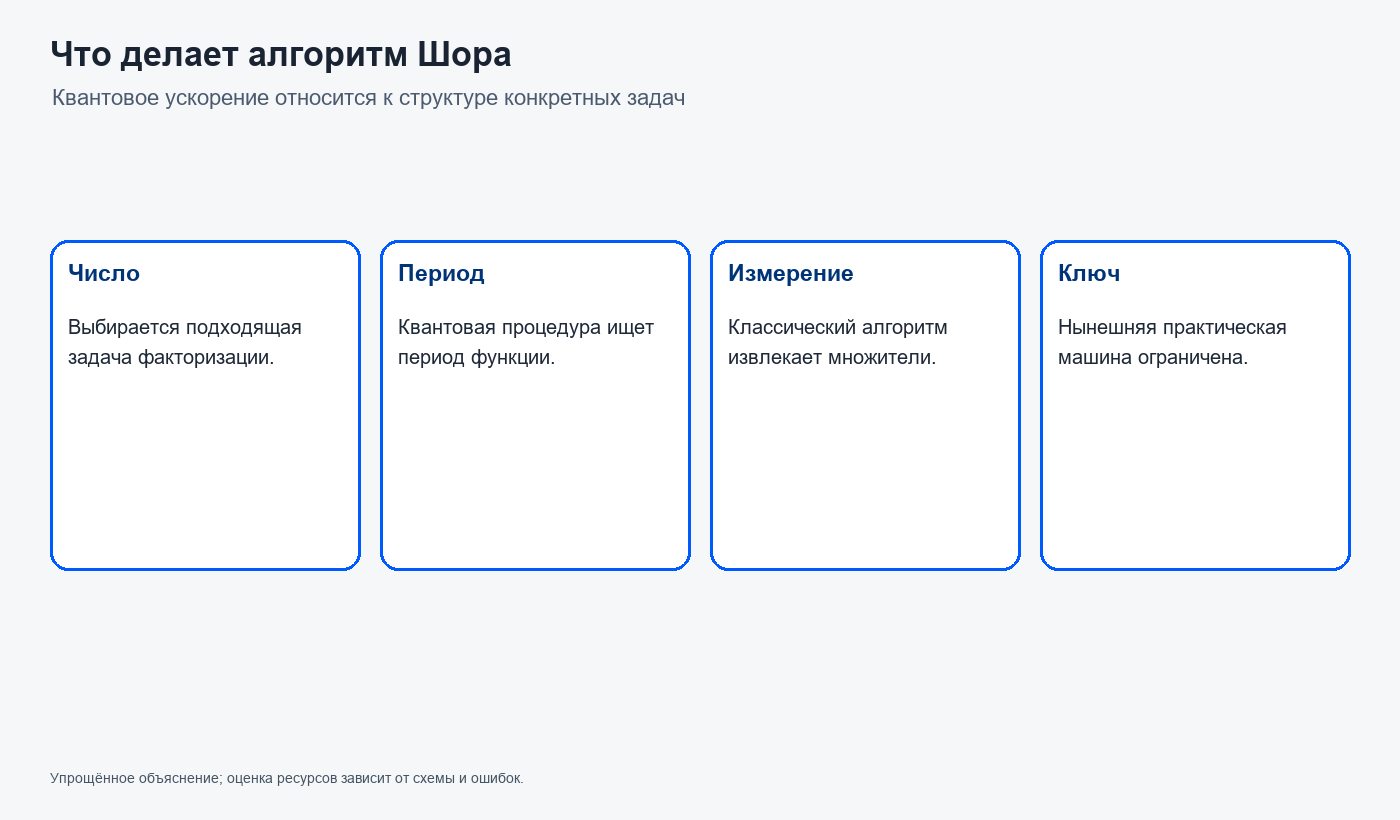
Число физических кубитов само по себе не позволяет судить о способности атаковать криптографию. Один производитель может сообщать количество шумных физических элементов, тогда как криптографический расчёт требует логических кубитов с коррекцией ошибок и большого числа надёжных операций. Нужно учитывать частоту ошибок, время когерентности, связность, эффективность коррекции и алгоритмическую схему. Поэтому сравнение громких чисел в новостях без единой метрики вводит в заблуждение. Даже опубликованная оценка требуемых ресурсов относится к заданным предположениям и меняется при другом способе реализации.
Уязвимость зависит и от того, как устроен протокол. Иногда открытый ключ раскрывается только во время траты; иногда он публикуется раньше. В сценарии «собрать сейчас, расшифровать позже» нападающий сохраняет перехваченный трафик, чтобы дождаться будущего прогресса. Для блокчейна, напротив, открытые данные остаются публичными, но возможность атаковать конкретную подпись зависит от времени раскрытия и механизма консенсуса.
Хеши и поиск
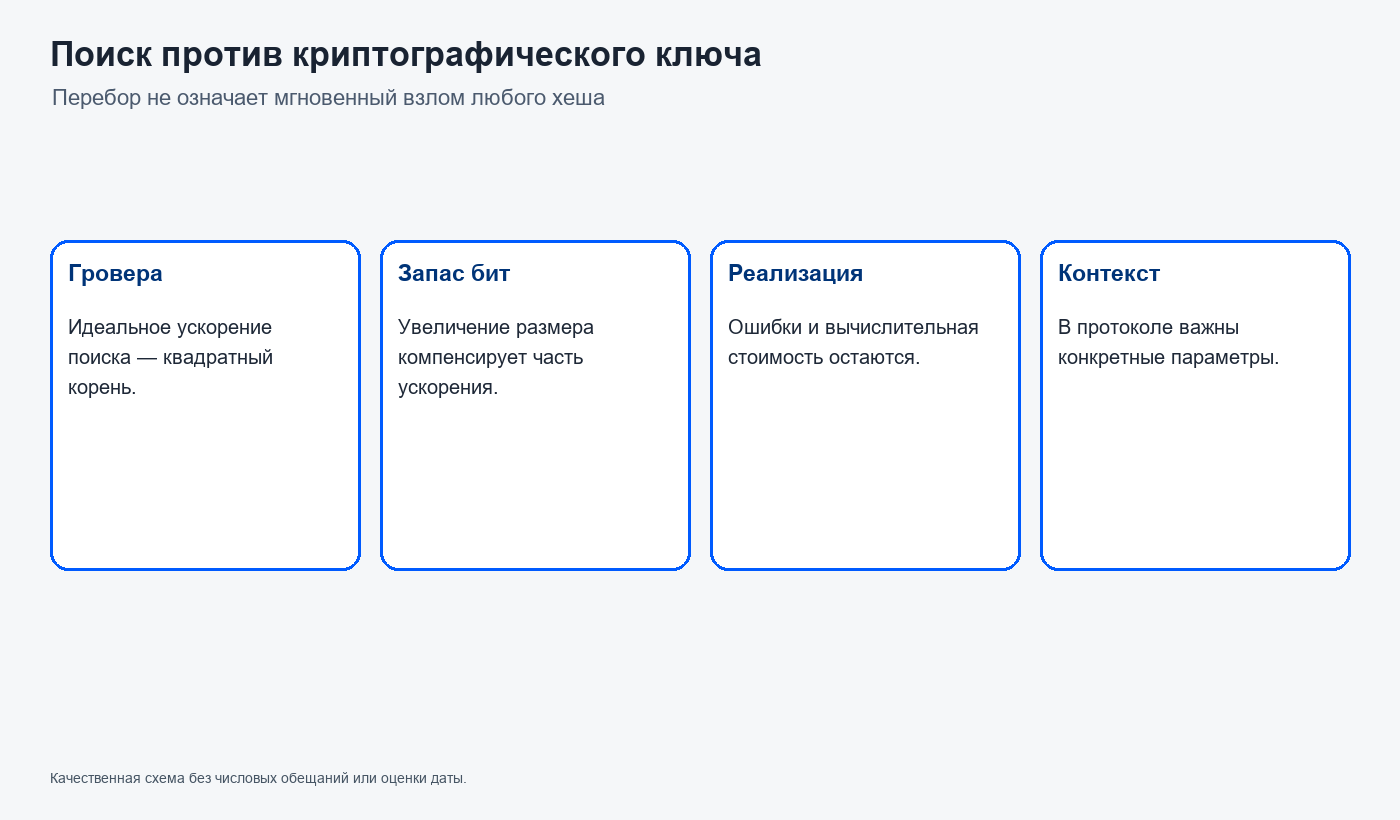
Алгоритм Гровера, опубликованный в 1996 году, даёт квадратичное ускорение для неструктурированного поиска. Если классическому перебору нужно порядка N попыток, квантовая оценка в идеализированной модели может потребовать порядка корня из N запросов. Это заметное ускорение, но оно не превращает огромный поиск в одну операцию.
В практической криптографии это часто обсуждают как необходимость увеличивать запас параметров. Однако формула не заменяет инженерный анализ: квантовый алгоритм требует последовательных запросов, надёжной машины и подходящего оракула. Стоимость построения и запуска может быть высокой. Для парольных хешей, доказательств работы и хеш-основанных подписей последствия различаются. Нужно смотреть на конкретную конструкцию, её назначение и допустимый бюджет вычислений.
Хеш-функция принимает вход произвольной длины и выдаёт строку фиксированного размера. От неё могут требовать устойчивость к поиску прообраза, второму прообразу или коллизиям. Эти свойства не взаимозаменяемы. Поэтому заголовок «квантовый компьютер ломает хеш» скрывает несколько разных утверждений. В некоторых сценариях увеличение длины выхода даёт необходимый запас; в других важнее изменить схему или способ использования хеша.
Что именно под угрозой в блокчейне
В сети Bitcoin и многих других системах транзакцию авторизует цифровая подпись. Она доказывает владение соответствующим закрытым ключом, не раскрывая сам секрет. Но криптография с эллиптическими кривыми теоретически подвержена алгоритму Шора на большой отказоустойчивой квантовой машине. Из этого не следует, что хеши, история блоков или все кошельки будут одновременно разрушены.
Важна модель угроз: публикуется ли открытый ключ до момента, когда средства нужно переместить, и сможет ли атакующий успеть восстановить секрет до подтверждения транзакции. Некоторые адресные схемы раскрывают ключ только при трате; повторное использование адреса меняет картину. Другие типы выходов могут раскрывать данные иначе. Подробные оценки должны учитывать версии скриптов и сетевые правила, а не считать все монеты одинаково уязвимыми.
В блокчейне особенно важно не смешивать публичность адреса и публичность открытого ключа. Адрес часто вычисляется из хеша ключа, поэтому наблюдатель не обязательно сразу видит саму подпись. Но когда владелец расходует средства, данные транзакции могут раскрыть ключ; если адрес использовали повторно, он мог стать известен раньше. Разные форматы вывода и правила сети меняют детали. Поэтому разговор «все монеты уже открыты» или «никому ничего не угрожает» слишком упрощает технический вопрос.
Кроме того, даже если конкретная подпись уязвима в будущем, остаются вопросы координации миграции: поддержат ли новые схемы кошельки, биржи, аппаратные устройства и узлы? Как будут обработаны старые адреса, чьи владельцы потеряли ключи? Кто решит судьбу активов, которые невозможно переместить? Это технические и управленческие вопросы одновременно. Сам алгоритм не меняет консенсус сети автоматически.
Постквантовые стандарты
Нужно также различать квантовое шифрование и постквантовую криптографию. Первое использует физические свойства квантовых систем для передачи или обнаружения вмешательства; второе — это программные и математические методы, которые запускаются на обычном оборудовании и должны выдерживать квантовый криптоанализ. Для большинства уже существующих интернет-сервисов миграция означает обновление алгоритмов и протоколов, а не установку квантовой линии связи. Это различие помогает не смешивать лабораторные демонстрации с повседневной инфраструктурой.
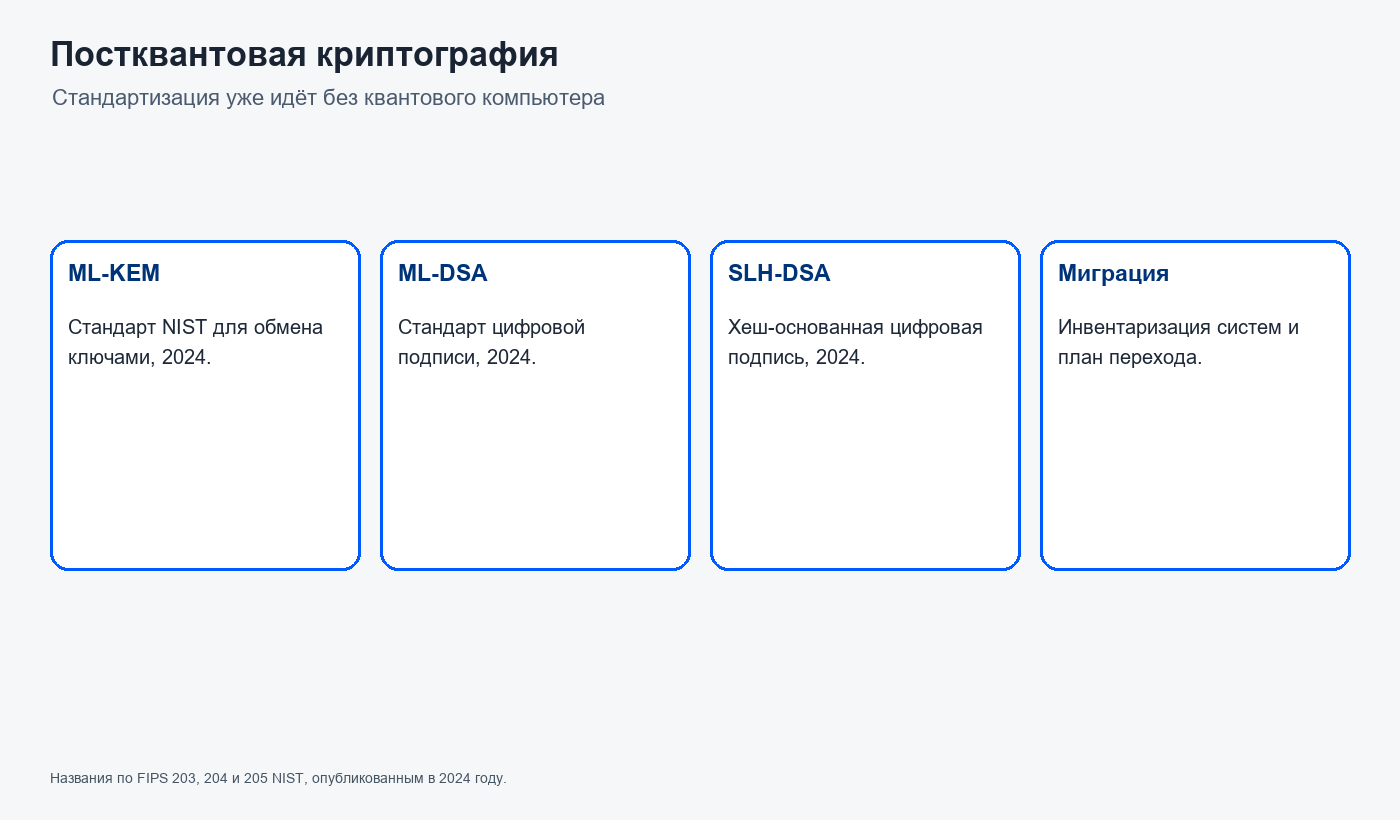
Постквантовая криптография означает алгоритмы, работающие на обычных компьютерах, но основанные на задачах, для которых не известны эффективные квантовые атаки. В августе 2024 года NIST утвердил три стандарта: FIPS 203 для инкапсуляции ключей ML-KEM, FIPS 204 для цифровых подписей ML-DSA и FIPS 205 для хеш-основанных подписей SLH-DSA.
Это не означает, что квантовые компьютеры уже способны взламывать прежние системы. Стандарты нужны для планового перехода, чтобы разработчики и организации могли тестировать новые схемы до появления срочного инцидента. Каждая схема имеет собственные размеры ключей, подписи, требования к вычислениям и свойства реализации. Их нужно учитывать при проектировании протоколов и устройств с ограниченной памятью или пропускной способностью.
Три стандарта NIST тоже не являются одним универсальным набором для каждой ситуации. ML-KEM устанавливает общий секрет для дальнейшего шифрования, но сам по себе не заменяет цифровую подпись. ML-DSA и SLH-DSA решают задачу подписи, однако различаются конструкцией и практическими характеристиками. Система должна подбирать алгоритм с учётом совместимости, вычислительной нагрузки и модели доверия, а затем правильно реализовать проверку сертификатов, обновление ключей и откат при сбое.
Стандартизация также не закрывает вопрос навсегда. Криптографические алгоритмы анализируются сообществом, и стандарт может уточняться, дополняться или выводиться из употребления при новых результатах. Организациям нужна криптографическая гибкость: возможность менять алгоритм через управляемое обновление, а не переписывать всю инфраструктуру при каждой смене требований.
Миграция и неизвестные сроки
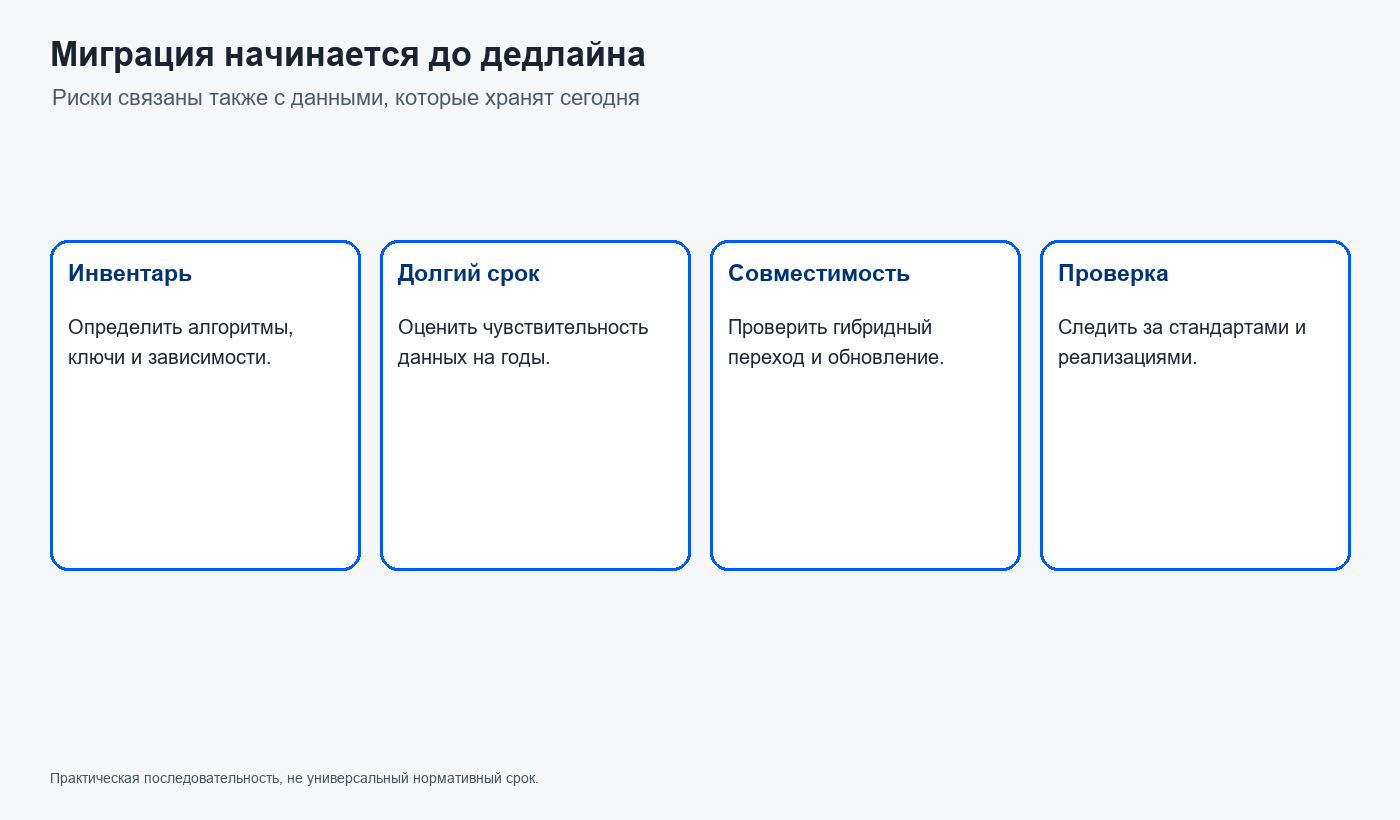
Переход начинается с инвентаризации. Организации нужно узнать, где используются открытые ключи, какие сертификаты и подписи зависят от уязвимых схем, какие данные должны оставаться конфиденциальными много лет и кто отвечает за обновление каждого компонента. Сложность часто не в алгоритме, а в забытых системах, внешних поставщиках, форматах архивов и старом оборудовании.
Во время перехода важно не создавать иллюзию, что новое название алгоритма автоматически добавляет защиту. Плохо сгенерированные ключи, утечка памяти, неверная проверка подписи или ошибка в протоколе могут обнулить преимущества математической основы. Постквантовая устойчивость — часть общей безопасности; она не устраняет фишинг, вредоносное ПО, компрометацию устройства или ошибки хранения секретов.
Следующий шаг — тестировать новые стандарты в реальных условиях: измерить размер сообщений, нагрузку на сеть, совместимость с устройствами и обработку ошибок. Иногда обсуждают гибридные режимы, где классический и постквантовый алгоритмы действуют вместе. Это может облегчить переход, но добавляет сложность и не гарантирует безопасность без правильной спецификации и реализации.
Риски отложенного раскрытия данных тоже зависят от контекста. Если организация передаёт секретную информацию, ценную десятилетиями, злоумышленник может сохранить зашифрованный трафик сейчас. Для платежа с коротким сроком актуальности может быть важнее, сколько времени потребуется атакующему после появления нужной машины. Отсюда различие между теоретической уязвимостью и реальным сценарием: цель, окно атаки, объём ресурсов и возможность защитного обновления должны быть описаны отдельно.
Нельзя честно назвать единую дату, когда «квантовая угроза наступит». Результат зависит от развития оборудования, коррекции ошибок, доступа атакующего к вычислениям, ценности целей и сроков конфиденциальности данных. Для одних систем полезнее начать переход сейчас, для других нужны конкретные планы, зависимости и контроль со стороны отраслевых стандартов. Публичные оценки риска — это сценарии, а не точные прогнозы.
Для криптовалют миграция особенно сложна, потому что код и активы распределены между множеством независимых участников. Даже хорошая новая подпись должна быть согласована в протоколе, реализована кошельками и принята пользователями. Резкая смена правил может создать ошибки или разделить сеть. Поэтому разговор о постквантовой устойчивости включает проектирование обновлений и управление общим программным обеспечением.
На практике чаще всего первый этап выглядит не как драматический взлом, а как обновление перечня зависимостей и долгосрочных планов поддержки.
Разумный вывод спокойнее сенсационных заголовков: известны конкретные математические уязвимости и уже существуют первые стандарты для перехода. Неизвестно, когда появится машина, способная использовать эти уязвимости в масштабе и цене, значимых для конкретной цели. Подготовка оправдана именно потому, что миграция сложна и занимает время, а не потому, что дата взлома уже известна.
Именно так стоит читать календарные оценки: как сигнал планирования, а не как точный прогноз наступления события. Безопасность проекта зависит от того, как быстро он может внедрить проверенные изменения.
Источники
- Peter Shor, “Algorithms for Quantum Computation: Discrete Logarithms and Factoring,” FOCS, 1994.
- Peter Shor, “Polynomial-Time Algorithms for Prime Factorization and Discrete Logarithms on a Quantum Computer,” submitted 30 August 1995; revised 1996.
- Lov Grover, “Quantum Mechanics helps in searching for a needle in a haystack,” 1996.
- NIST, Approval of FIPS 203, 204 and 205, 13 August 2024.
- NIST FIPS 203: ML-KEM, 2024.
- NIST FIPS 204: ML-DSA, 2024.
- NIST FIPS 205: SLH-DSA, 2024.
Также читайте
Биткоин в Сальвадоре: замысел, внедрение и противоречия
Сальвадор изменил закон и запустил государственный кошелёк, но формальный статус не гарантировал повседневного использования. Разбираем версии закона, инфраструктуру и то, что измерили исследования.
Дэвид Чаум: приватные цифровые деньги до криптовалют
Как слепые подписи Чаума позволили представить электронные деньги с меньшим цифровым следом — и почему сильная криптография сама по себе не создала массовую платёжную сеть.
Мемкоины: как интернет-шутки превращались в рынки
Dogecoin показал, как интернет-шутка может стать частью культуры и одновременно торгуемым активом. Разбираем, как внимание превращается в рыночную активность, почему листинг не гарантирует ликвидность и где искать реальные права держателя.
Денежные переводы: почему перемещать деньги дороже информации
Международный перевод проходит не только через платёжную сеть: важны валютный курс, комиссии посредников и способ получения. Разбираем, какие расходы остаются и как честно сравнить обычный и криптовалютный маршрут.
Rollups: что именно выносят за пределы основного блокчейна
Rollup переносит исполнение за пределы Ethereum, но его безопасность зависит от того, где доступны данные, как проверяется состояние и кто управляет выходом. Разбираем эти механизмы на примере протокольных документов и исторических обновлений.
От кранов до баунти: как формировалась культура раздачи токенов
Криптораздачи начинались как способ дать новичку первые монеты, а затем превратились в призы за тестирование, поиск уязвимостей и участие в управлении. История показывает, как разные правила создают разные стимулы.
Комментарии