

Децентрализованное хранение: кто хранит файлы и за что получает деньги
Как адрес контента, поиск узлов и оплата хранения решают разные задачи? Разбираем IPFS, Filecoin и Arweave и проверяем границы обещаний о постоянной доступности.
Децентрализованное хранилище часто обещает «файл в сети навсегда». Но адрес контента, его поиск, реальные копии и стимулы оплачиваются разными механизмами. Разберём, кто выполняет каждую роль и какие гарантии можно проверить.
Обычное облако: знакомая услуга с новым распределением ролей
Вы загружаете семейный архив в облако, а через несколько лет ссылка перестаёт работать. Причина может быть простой: аккаунт закрыт, провайдер сменил правила, подписка не оплачена или файл удалили. Привычная модель удобна именно потому, что пользователь не думает, на каком диске лежат байты. Провайдер управляет инфраструктурой, каталогом, резервированием и доступом. Но вместе с удобством возникает зависимость от конкретной организации.
Децентрализованное хранение пытается иначе распределить эти роли. Фрагменты файла могут находиться на разных устройствах или у разных операторов. Адрес может описывать содержимое, а не сервер, где его следует искать. Участники могут получать вознаграждение за хранение, передачу или доказательство определённых действий. Это не одна технология и не единый продукт: под похожими словами скрываются разные сетевые архитектуры и договоры.
Чтобы оценить обещания, полезно начать не с токена, а с вопросов: как адресуется файл; кто хранит его блоки; как новый клиент находит узлы; что происходит, если узел отключился; кто платит за повторное размещение; что именно доказывают проверки; каким образом пользователь получает данные обратно. Эти вопросы разделяют идентификацию контента, обнаружение, хранение и экономическую гарантию — слои, которые в рекламе часто сливаются в слово «постоянство».
Децентрализация может уменьшить зависимость от единственного центра, но она не обещает отсутствия посредников. Пользователь всё ещё может зависеть от шлюза, приложения, оператора метаданных, контракта оплаты или команды, поддерживающей сеть. Рассматривать эти системы лучше как набор компромиссов, а не как магическое облако без владельцев.
Контентная адресация: имя файла вместо адреса сервера
Обычная ссылка вроде example.com/archive.zip указывает, где искать ресурс. Если владелец сайта переносит файл, ссылка может сломаться; если содержимое заменили, та же ссылка может начать показывать другое. В контентной адресации идентификатор строится на основе данных и их структуры. В IPFS таким идентификатором служит CID — Content Identifier. Он содержит кодировку, сведения о формате и криптографический хеш корневого блока графа данных.
Это важное свойство проверки: если полученный блок не соответствует хешу, клиент может обнаружить несоответствие. Но CID не равен универсальному SHA-256 файла и не является местом, где лежит копия. Большой файл обычно разбивается на блоки и собирается в структуру ссылок. На идентификатор влияют способ разбиения и кодирования. Поэтому один и тот же исходный файл, добавленный с разными параметрами, может иметь разные CID. Напротив, соответствие CID помогает удостовериться, что получена та структура, на которую он указывает.
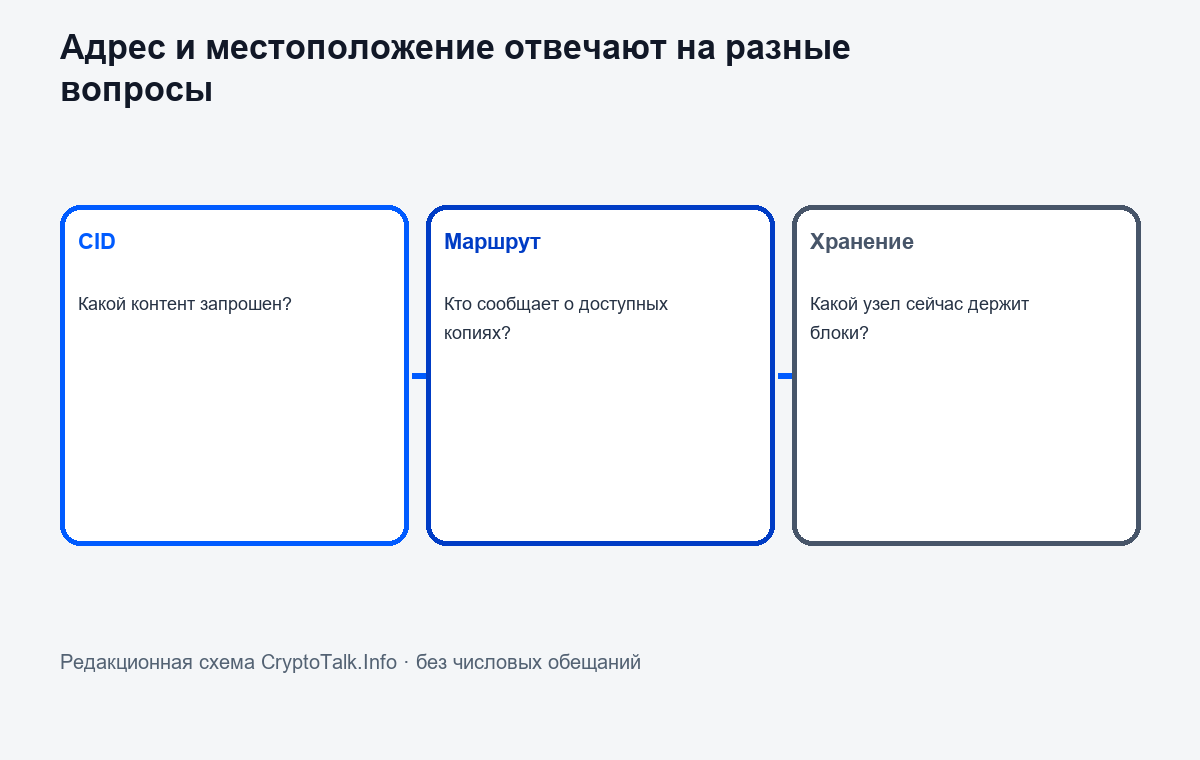
Контентный адрес решает вопрос «какие данные?», но не отвечает на вопросы «кто их хранит?» и «кто их подаст сейчас?». Это похоже на ISBN книги: он помогает идентифицировать издание, но не гарантирует, что экземпляр доступен в ближайшей библиотеке. В распределённой сети нужно отдельно обнаружить узел, который предоставляет нужные блоки, установить соединение, скачать и проверить данные.
Есть и версионность. Если сайт обновился, новый контент получает другой CID. Чтобы ссылка всегда показывала актуальную версию сайта, нужен дополнительный механизм изменяемого имени или указатель на свежую структуру. Он возвращает в картину доверие к тому, кто обновляет указатель, и к инфраструктуре, которая помогает его разрешить. Неизменяемый идентификатор хорош для проверки конкретной версии; для постоянно обновляемой публикации требуется иной слой.
Репликация и поиск: узел должен не только иметь файл
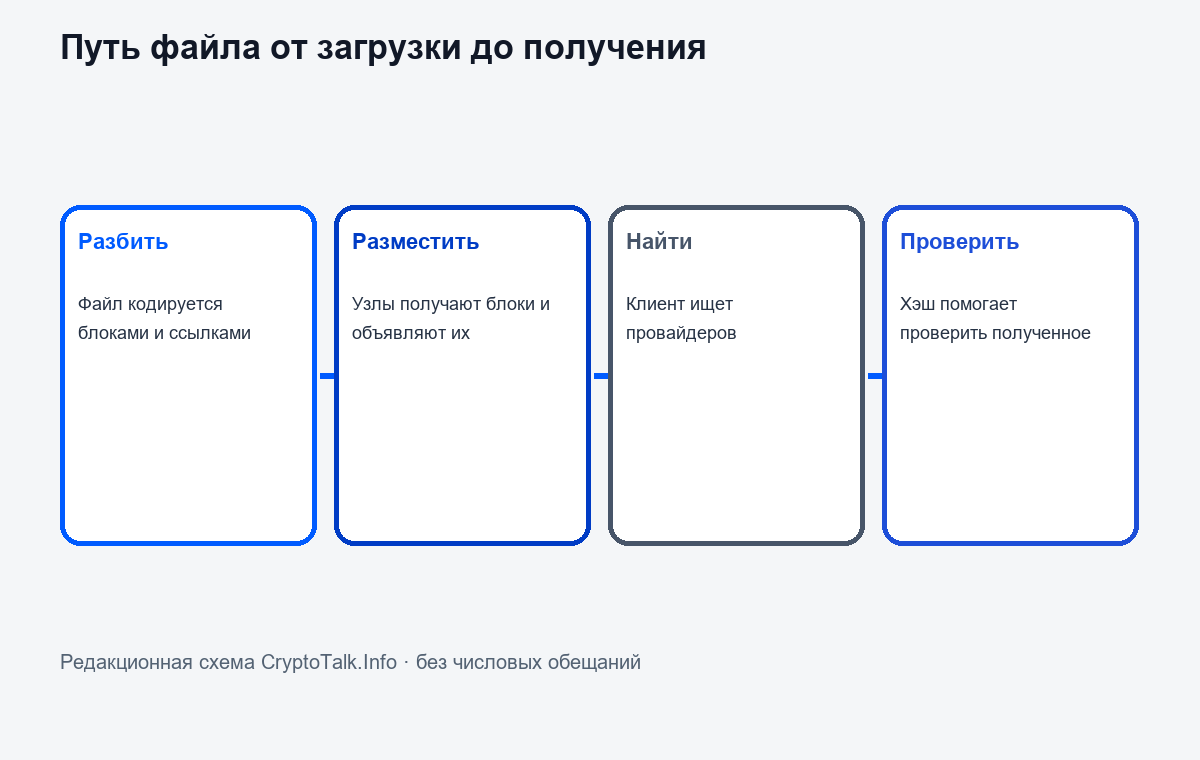
В пиринговой сети клиент обычно спрашивает не один фиксированный сервер, а ищет участников, которые сообщают, что могут предоставить нужный CID. Таблицы распределённых хешей, индексы, прямые соединения с известными узлами и шлюзы могут участвовать в таком поиске. Затем клиент получает блоки и проверяет их целостность. Если ни один узел не хранит нужный блок или не отвечает, идентификатор остаётся правильным, но пользователь не скачивает файл.
Это центральная разница между «адрес существует» и «контент доступен». В системах IPFS добавление файла само по себе не следует понимать как обещание бесконечного хранения всей сетью. Узел может удерживать данные локально, объявлять их другим участникам, а пользователь — заказывать закрепление у сервисов или самостоятельно поддерживать реплики. Если последний доступный узел исчезает, обнаружить содержимое будет нечему. Публичный шлюз облегчает вход обычному браузеру, но добавляет зависимость от конкретного оператора шлюза.
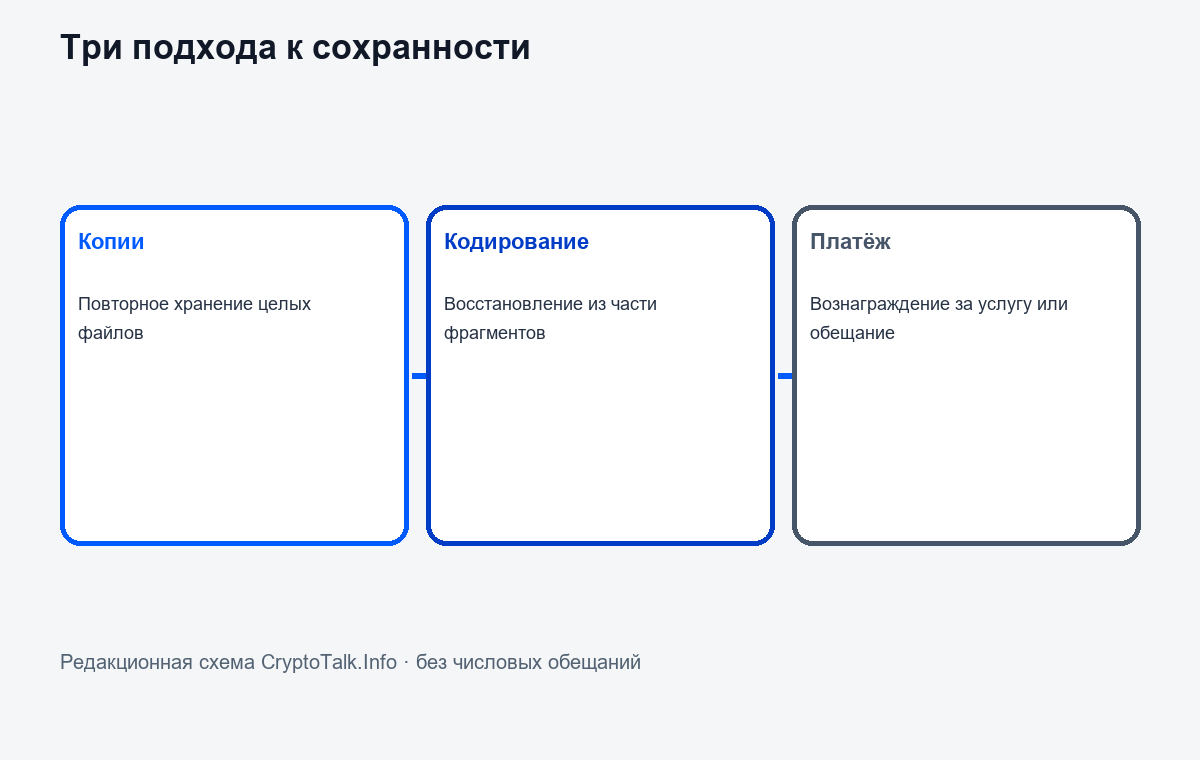
Репликация уменьшает зависимость от отдельного диска. Однако число копий не всегда прозрачно, копии могут находиться в одной юрисдикции или у одного оператора, а отказоустойчивость зависит от того, как сеть обнаруживает потерю и создаёт новые копии. Избыточное кодирование может разбить данные так, чтобы для восстановления требовалась лишь часть фрагментов. Это снижает накладные расходы по сравнению с хранением множества полных копий, но усложняет ремонт и контроль доступности.
С точки зрения пользователя важны не красивые слова «глобальная сеть», а ответы на вопросы о размещении и выдаче: где хранятся блоки, сколько независимых операторов участвует, как проверить их доступность, кто запускает ремонт, сколько времени занимает восстановление и кто платит за него. Протокол может задать правила, но реальная надёжность зависит от их исполнения и конфигурации конкретного сервиса.
Проверка хранения: доказательство не равно скачиванию
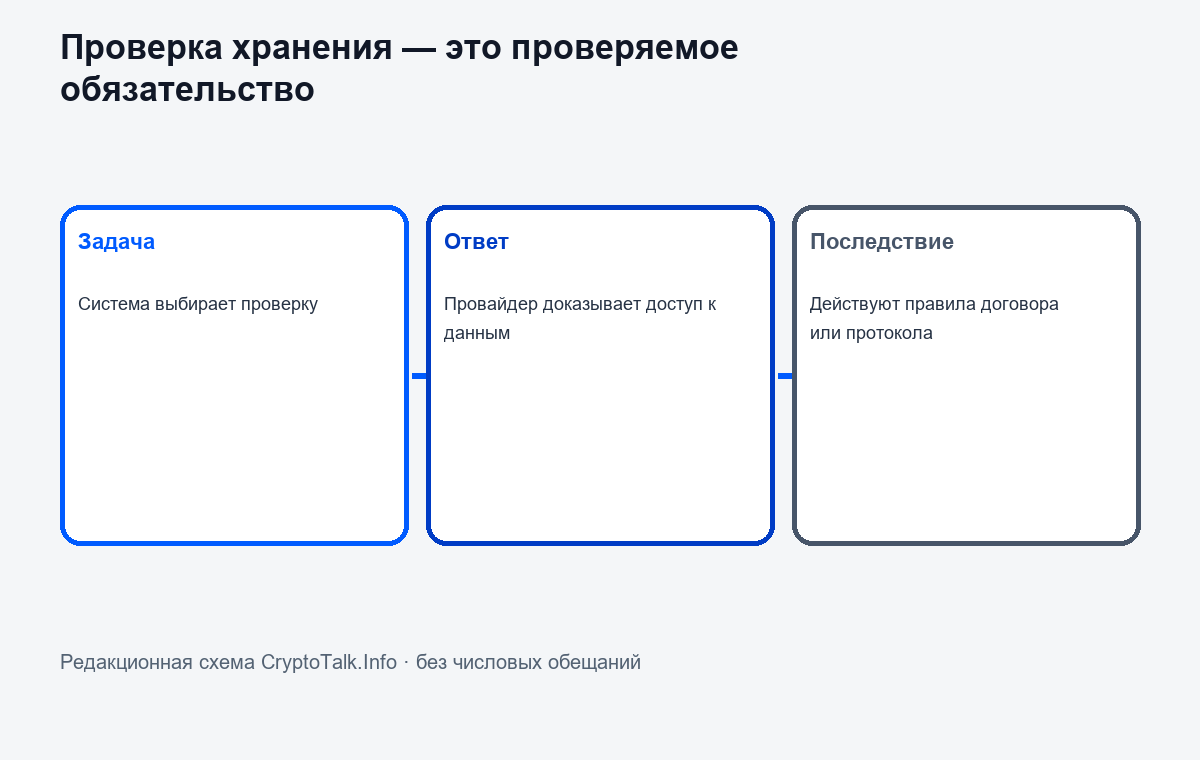
Сеть, которая платит за хранение, должна отличать реальную услугу от пустого обещания. Для этого протокол может периодически выбирать данные и просить провайдера предъявить криптографическое доказательство того, что он удерживает определённую копию или способен выполнить запрос. Такие доказательства превращают часть доверия в проверяемое условие. Но значение доказательства определяется тем, что именно проверяет схема и какие угрозы учитывает.
В работе Protocol Labs «Filecoin: A Decentralized Storage Network» 2017 года описаны рынок хранения и рынок получения данных, а также Proof-of-Replication и Proof-of-Spacetime. В общих чертах, первый должен связать уникальную копию данных с конкретным провайдером, второй — подтверждать, что обязательство по хранению соблюдалось во времени. Документ описывает дизайн и цели системы; его нельзя читать как гарантию, что любой файл можно мгновенно получить из любого места при любых условиях.
Проверка хранения отвечает на ограниченный вопрос: выполнил ли участник набор требований протокола для выбранного доказательства. Запрос на чтение проверяет другое: может ли клиент получить файл с приемлемой скоростью и восстановить его из доступных частей. Два свойства связаны, но не тождественны. Провайдер может корректно отвечать на периодические доказательства, а конечный пользователь столкнуться с сетевой задержкой, недоступностью интерфейса или ограничением на выдачу.
Также важно, кто формирует правила. Если протокол, рынок и код задают временные окна, штрафы и способы оспаривания, участники должны понимать, какие события считаются нарушением. Для реального хранения имеют значение договорные уровни обслуживания, способы обращения в поддержку, резервные копии и возможность миграции. Криптографическая проверяемость — сильный инструмент аудита, но не синоним юридически исполнимого обещания или потребительской защиты.
Платёжные стимулы: кто платит и за что
Filecoin в проектном документе 2017 года описан как рынок, где клиент оплачивает хранение или получение, а поставщики получают вознаграждение за услуги и участвуют в правилах протокола. Такой подход пытается превратить свободные диски и вычислительные ресурсы в экономически координируемую инфраструктуру. Чтобы оценить этот рынок, следует разделять плату за первичное размещение, вознаграждение за хранение во времени, передачу данных, обеспечение обязательства и рыночную цену токена.
Токен может быть единицей расчёта, способом залога или стимулом участвовать в консенсусе. Его рыночная цена меняется, а стоимость электроэнергии, дисков, трафика и обслуживания выражена в обычной экономике. Если токен резко дешевеет или сетевой спрос меняется, номинальное вознаграждение может перестать покрывать расходы. Поэтому экономический механизм нуждается в правилах корректировки цен и в достаточном спросе на услугу, а не только в росте цены актива.
Проект Arweave предлагает другую модель: документ о протоколе описывает единовременную плату и фонд хранения, из которого со временем вознаграждаются участники, предоставляющие доказательства доступа к ранее загруженным данным. Это проектное обещание устойчивого хранения, опирающееся на допущение о снижении стоимости дисков и на экономические параметры сети. Слово «навсегда» в маркетинговом описании не устраняет неопределённость о будущей цене ресурсов, работе операторов и устойчивости правил.
В централизованном облаке пользователь платит провайдеру, который управляет бюджетами и соглашениями. В токеновой сети плата может распределяться по правилам смарт-контракта или протокола; это добавляет прозрачность одних операций и риск других. Нужно спросить, кто оплачивает извлечение файла, поддержание метаданных, сетевой трафик и восстановление утраченных частей. Иначе «дешёвое хранение» сравнивает разные наборы услуг.
Удаление, конфиденциальность и право
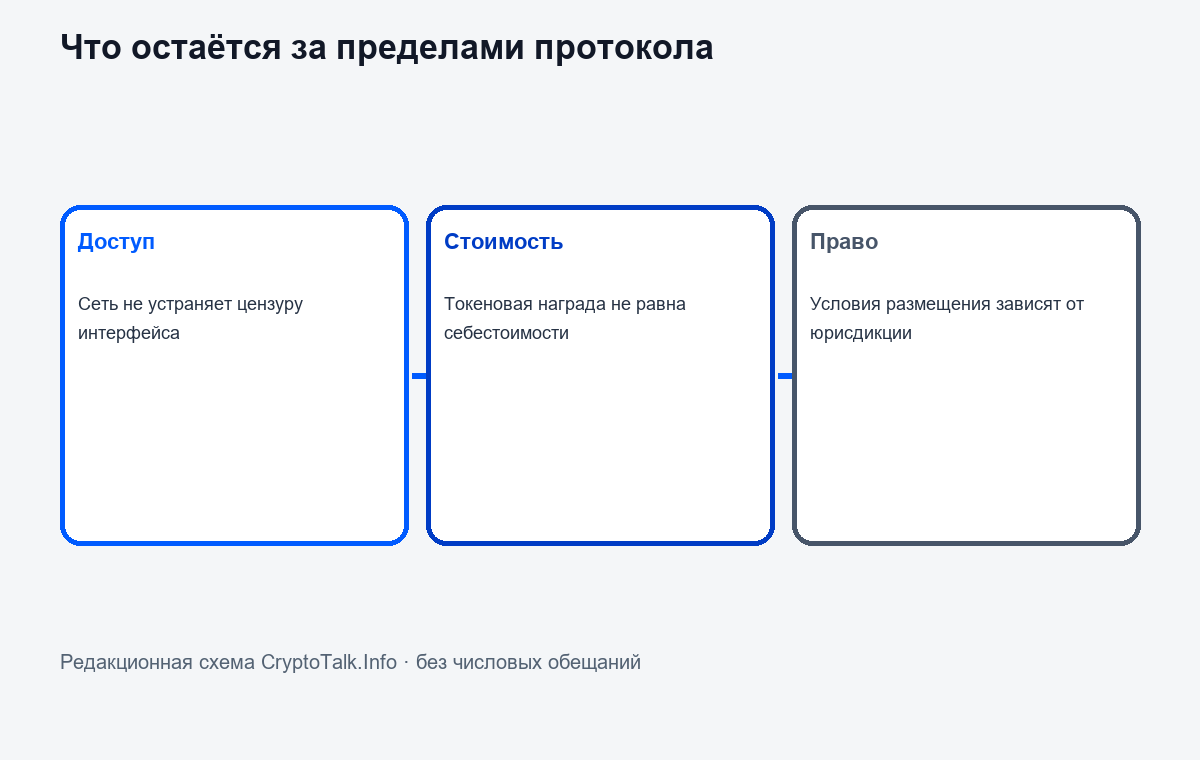
Распределённые копии создают непростую проблему удаления. Если блоки доступны у многих участников, удаление записи в интерфейсе не обязательно уничтожает все копии и кеши. Контентно адресуемая сеть может сделать изменение данных заметным, но не гарантирует, что старый фрагмент исчезнет с каждого узла. Для персональных или чувствительных документов это важный риск. Шифрование до загрузки может ограничить чтение содержимого, но не обязательно скрывает факт наличия данных, их размер, связи или время публикации.
Нужно различать прекращение договора, прекращение оплаты, удаление локальной копии и уничтожение всех копий. В разных системах эти действия имеют разные последствия. Провайдер может перестать рекламировать CID, но другие участники продолжат хранить фрагменты. Если владелец потерял ключ шифрования, данные могут стать практически недоступными, однако это не означает, что байты физически стёрты. «Криптографическое удаление» также зависит от того, насколько надёжно удалены все ключи и их резервные версии.
Правовые обязанности тоже не растворяются в распределённой архитектуре. Правила о персональных данных, авторском праве, незаконном контенте и трансграничной передаче применяются в зависимости от обстоятельств и юрисдикций. Кто отвечает за хранение и удаление, может быть сложно установить, но техническая сложность не означает отсутствия ответственности. До размещения данных следует понимать, кто может их получить, как устроен механизм удаления и где искать оператора или контакт для обращений.
Исторические проекты распределённого хранения обещали устойчивость к отказам и цензуре, но любой публичный доступ к содержимому создаёт компромиссы. Некоторые сети позволяют построить приватные контуры или использовать закрытые приложения; это уже отдельные настройки доверия и контроля доступа. Децентрализованная передача не равна анонимности, а криптографическое подтверждение целостности не заменяет шифрование.
Как читать обещания и сравнивать системы
Пользователь может оценить сервис коротким набором проверяемых вопросов. Что считается идентификатором данных и зависит ли он от формата? Кто хранит копии и может ли владелец получить список или доказательство размещения? Как находится провайдер и что произойдёт, если он отключится? Сколько времени занимает восстановление? У кого есть ключи шифрования? Что включено в цену и как меняется стоимость, если объём или спрос вырастет?
Затем стоит посмотреть, как устроен выход из системы. Можно ли выгрузить исходный файл, метаданные и историю версий? Сохранятся ли они в формате, который можно читать без конкретного клиента? Можно ли перенести содержимое в другой сервис, не полагаясь на один шлюз? Если для получения данных требуется специальный токен или приложение, это часть зависимости, которую нужно учитывать заранее.
Наконец, отделяйте доказательства от обещаний. Техническая спецификация описывает, что протокол должен делать. Демонстрация показывает поведение в определённой конфигурации. Сервисный договор определяет обязательства конкретной компании. Рекламное заявление может описывать целевое качество, но не обязательно применяться к каждому пользователю или региону. Сопоставлять системы следует по одинаковому сценарию — например, хранить зашифрованный архив и восстановить его после отключения одного оператора, — а не по одному числу из маркетинговой таблицы.
Вывод: постоянство — результат нескольких слоёв
Децентрализованное хранение не просто переносит файлы с сервера на блокчейн. В разных архитектурах сеть распределяет адресацию, поиск, хранение, доказательства, платежи и управление по отдельным компонентам. CID помогает назвать определённый контент и проверить полученные блоки. Он не гарантирует, что кто-то хранит эти блоки. Репликация и кодирование помогают пережить отказы, но должны сопровождаться обнаружением потерь и ремонтом. Платёжный механизм может вознаграждать участников, но зависит от спроса, затрат и правил.
Поэтому вопрос «кто хранит файлы и за что получает деньги?» не имеет одного ответа. В одной системе пользователь платит оператору за сервис; в другой — рынку провайдеров, залогу и протокольным стимулам; в третьей — заранее финансирует фонд хранения. Во всех случаях нужно выяснить, что именно оплачивается, кто отвечает за получение файла и как будет работать удаление.
Децентрализация меняет то, где сосредоточены риски, а не отменяет их. Она может улучшить проверяемость и снизить зависимость от одного центра, но добавляет новые зависимости от интерфейсов, индексов, токенов и процедур восстановления. Хороший выбор начинается с конкретных требований к доступности, конфиденциальности, цене и праву на удаление — и проверяет каждое обещание по соответствующему слою системы.
Источники
- Juan Benet, IPFS: Content Addressed, Versioned, P2P File System (2014) — Первичная исследовательская статья; изучены abstract и разделы о Merkle DAG, DHT и обмене блоками.
- Protocol Labs, Filecoin: A Decentralized Storage Network (2017-07-19) — Первичный проектный документ; рассмотрены разделы о DSN, Proof-of-Replication/Spacetime, markets и threat models.
- Sam Williams et al., Arweave: A Protocol for Economically Sustainable Information Permanence — Первичная проектная спецификация; версия draft-1, использована для описания модели endowment и Proof of Access как замысла.
- Nicola Greco, Decentralized infrastructure for file storage (MIT, 2017) — Академическая магистерская работа о стимулировании распределённого хранения и proofs-of-storage; изучено описание и abstract.
- Petar Maymounkov, David Mazières, Kademlia: A Peer-to-peer Information System Based on the XOR Metric (2002) — Первичная академическая работа о DHT-маршрутизации и поиске узлов; использована для общего различия поиска и хранения.
- Giuseppe Ateniese et al., Provable Data Possession at Untrusted Stores (2007) — Первичная научная работа о проверке наличия данных у недоверенного сервера без скачивания всего файла; использована для принципа и границы доказательств.
Технические описания проектов показывают их заявленный дизайн, а не гарантируют качество любой конкретной услуги.
Также читайте
Потерянные ключи: почему цифровое владение требует новой культуры наследования
Блокчейн показывает движение средств, но не состояние ключей и не права наследников. Разбираемся, почему эти вопросы нужно решать отдельно и как планировать цифровое наследование.
«Интернет денег»: какие обещания выдержали проверку временем
«Интернет денег» объясняет не столько устройство Bitcoin, сколько его общественный смысл. Проверяем сильные метафоры книги по белой книге, раннему проекту Lightning и ограничениям повседневных платежей.
Криптовалютные пожертвования: прозрачность и пределы публичного реестра
Блокчейн может показать поступление средств на адрес, но не всегда владельца, конвертацию и результат помощи. Разбираем, что проверяемо в криптовалютных сборах и где начинаются бухгалтерия и доверие.
Майнинг как бизнес: электричество, оборудование и цена риска
Выручка в BTC ещё не означает прибыль. Разбираем, как электричество, эффективность ASIC, сложность сети, халвинг и долг превращают майнинг в капиталоёмкий и чувствительный к рынку бизнес.
Квантовые компьютеры и криптография: что действительно под угрозой
Алгоритм Шора угрожает некоторым схемам с открытым ключом, а Гровер иначе влияет на поиск. Разбираем, какие механизмы требуют миграции, что уже стандартизовано и почему дату квантового взлома нельзя назвать заранее.
Биткоин в Сальвадоре: замысел, внедрение и противоречия
Сальвадор изменил закон и запустил государственный кошелёк, но формальный статус не гарантировал повседневного использования. Разбираем версии закона, инфраструктуру и то, что измерили исследования.
Комментарии