Что такое приватный и публичный ключ в криптовалютах и как они защищают средства
Приватный ключ создаёт подпись, публичный помогает её проверить, а адрес используют для получения активов. Объясняем, чем они отличаются от seed-фразы и как не потерять контроль над кошельком.
Приватный ключ — секретное число, которым кошелёк создаёт цифровую подпись для управления криптовалютным адресом. Публичный ключ позволяет проверить подпись, а адрес служит сетевым идентификатором для получения активов. Seed-фраза — отдельный способ резервного восстановления одного или множества ключей. Эти данные связаны математически, но выполняют разные роли.
Ключ, адрес и seed-фраза — разные вещи
Приватный ключ создаётся как случайное значение в допустимом диапазоне криптографической схемы. Кошелёк использует его для подписи операции. Тот, кто получил секретный ключ, обычно получает возможность создавать подписи от имени связанного с ним аккаунта — поэтому его нельзя публиковать или отправлять кому-либо.
Из приватного ключа можно математически вычислить соответствующий публичный ключ. Обратная задача — восстановить приватный ключ по публичному — при корректной криптографии и достаточной случайности вычислительно практически невыполнима. Публичный ключ можно передавать для проверки подписей; однако это не значит, что любую информацию кошелька нужно публиковать без разбора. Адрес часто удобнее и может быть получен из публичного ключа, но конкретная схема зависит от сети и типа адреса.
В Ethereum адрес обычного аккаунта вычисляется из публичного ключа с помощью Keccak-256 и содержит последние 20 байт хеша с префиксом `0x`. В Bitcoin существуют несколько форматов адресов и типов скриптов; в некоторых схемах адрес связан с хешем публичного ключа, и сам публичный ключ раскрывается в блокчейне только при расходовании соответствующего выхода. Поэтому короткое правило «адрес — это публичный ключ» неверно. В уроке о Bitcoin описана сеть, в которой работают собственные форматы адресов.
Seed-фраза — обычно набор слов, который кошелёк использует для восстановления исходного секрета и производных ключей. В BIP-39 мнемонические слова преобразуются в бинарный seed, а совместно с HD-деривацией вроде BIP-32 он может порождать дерево ключей и адресов. Это не «публичная фраза» и не отдельный адрес. Не все кошельки используют одинаковые стандарты или одинаковые настройки путей деривации; восстановление в другом приложении может требовать совместимого формата и дополнительных параметров. Seed-фраза или passphrase вместе могут открыть не тот аккаунт, если настройки отличаются.
Как публичный ключ проверяет подпись
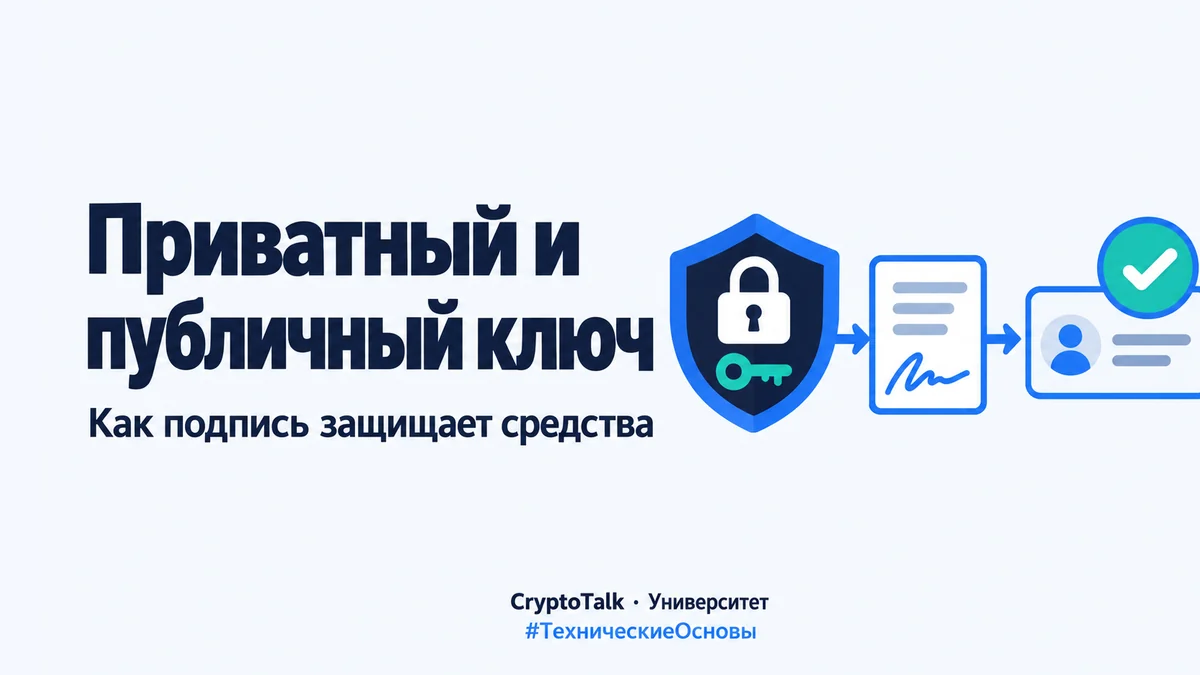
Цифровая подпись доказывает, что сообщение или транзакция были подписаны обладателем соответствующего приватного ключа. Узел или приложение проверяет подпись публичным ключом по правилам конкретного протокола. Схема устроена так, чтобы создать корректную подпись, не раскрывая секретный ключ; она не шифрует транзакцию и не скрывает её содержимое от сети.
Например, владелец формирует транзакцию, в которой указаны получатель, сумма и другие параметры. Кошелёк подписывает закодированное сообщение приватным ключом. Узлы проверяют подпись и остальные правила протокола, включая баланс и формат операции. Если всё допустимо, транзакцию могут включить в блок. Подпись подтверждает авторизацию относительно ключа, но не проверяет, правильно ли пользователь прочитал экран или не подменил ли адрес вредоносный сайт.
У Ethereum обычный пользовательский аккаунт (EOA) контролируется ключом. Контрактный аккаунт действует по коду и может иметь правила мультиподписи или другие механизмы доступа. Поэтому утверждение «у каждого адреса обязательно есть отдельный приватный ключ» неверно. Устройство аккаунтов и роли кошелька подробнее разобраны в материале об Ethereum и смарт-контрактах.
Путь транзакции: упрощённый пример
- В кошельке выбраны сеть, получатель и операция.
- Приложение показывает детали и создаёт данные транзакции для подписи.
- Приватный ключ остаётся в устройстве или защищённой среде кошелька и создаёт подпись.
- Подписанные данные отправляются узлам сети; секретный ключ обычно в транзакцию не включается.
- Узлы проверяют подпись и правила, затем транзакция ждёт включения и подтверждений.
Внешний вид шага подписи зависит от кошелька: аппаратный кошелёк показывает параметры на собственном экране; программный может запросить подтверждение в приложении; контрактный кошелёк способен требовать несколько подписей. Сама кнопка «Подписать» не гарантирует безопасность: важно, какие именно данные и разрешения она одобряет. Перед отправкой активов также нужно сверить сеть и адрес, как объясняется в руководстве по выбору сети перевода.
Кто хранит приватный ключ
В некастодиальном кошельке ключ или seed находится под контролем пользователя либо его устройства. Потеря единственной резервной копии может лишить доступа, а утечка — позволить постороннему подписать перевод. «Кошелёк» здесь обычно означает приложение или устройство, которое управляет ключами и взаимодействует с блокчейном; сами монеты не лежат внутри программы, их состояние записано сетью.
В кастодиальном сервисе ключами управляет оператор, а пользователь входит в аккаунт через его интерфейс. Это меняет модель риска: доступ зависит от сервиса, его процедур и условий обслуживания. В некоторых системах используются совместно контролируемые или контрактные схемы. Проверяйте, кто реально может подписать операцию, как устроено восстановление доступа и какие ограничения действуют.
Утечки, фишинг и опасные подписи
- Кража seed-фразы. Фальшивая служба поддержки или сайт может попросить слова «для синхронизации» или восстановления. Передача фразы означает передачу контроля; легитимному саппорту она не нужна.
- Подмена получателя. Вредоносная программа или мошенник может изменить скопированный адрес. Сверяйте адрес целиком либо по нескольким частям на экране самого кошелька и учитывайте сеть.
- Подписание непонятного сообщения. Подпись может разрешать доступ к приложению или подтверждать сообщение. Слепая подпись вызова смарт-контракта может предоставить опасные полномочия, например токеновое разрешение.
- Небезопасная резервная копия. Фото, облачная заметка, почта или обычный текстовый файл могут синхронизироваться или попасть к вредоносной программе. Способ резервирования выбирают с учётом защиты от кражи, пожара и потери.
- Неверное восстановление. Другой порядок слов, выбранный passphrase или путь деривации может открыть пустой или иной набор адресов. Не вводите seed на случайных сайтах «проверки баланса».
Адрес и публичный ключ не дают прямого права тратить средства, но публичность блокчейна позволяет связывать транзакции с адресами и изучать их историю. Если задача — приватность, нужно учитывать и сетевые метаданные, а не только то, открыт ли ключ. О криптографических отпечатках и их роли в целостности данных рассказывает урок о блокчейне.
Чек-лист защиты ключей
- Создавайте кошелёк через официальный источник и проверяйте разработчика приложения.
- Никому не отправляйте seed-фразу и приватный ключ; не вводите их в веб-формы и чат-боты.
- Держите резервную копию отдельно от устройства и защищайте её от доступа и физической потери.
- Проверяйте сеть, адрес получателя, сумму и смысл каждой подписи на доверенном экране.
- Для значимых средств изучите аппаратное хранение, мультиподпись или лимитированный контрактный кошелёк; у каждого решения свои компромиссы.
- Проверьте процедуру восстановления заранее на отдельном тестовом кошельке, никогда не используя публично реальные слова или ключи.
Не вводите в обучающие примеры настоящие адреса, seed-фразы, приватные ключи или скриншоты кошелька с секретными данными. Для демонстраций используйте только заведомо выдуманные строки, которые не являются действующими ключами.
Вопросы и ответы
Можно ли по публичному ключу получить приватный?
При корректном криптографическом алгоритме и случайно сгенерированном ключе это практически невозможно. Однако слабый генератор, утечка или вредоносная программа могут раскрыть секрет другим способом.
Адрес и публичный ключ — одно и то же?
Нет. Адрес обычно выводится из публичного ключа или строится по правилам скрипта/контракта. Для разных сетей и типов аккаунта путь отличается.
Seed-фраза — это приватный ключ?
Нет. Seed-фраза восстанавливает seed, из которого совместимые HD-кошельки могут получать множество ключей. Приватный ключ управляет конкретной парой ключей или аккаунтом.
Можно ли безопасно сообщать публичный адрес?
Адрес предназначен для получения активов, но по нему могут связать публичные транзакции. Он не даёт возможности подписать перевод, если приватный ключ не раскрыт.
Что делать, если seed-фраза могла утечь?
Считайте связанные ключи скомпрометированными. С безопасного устройства создайте новый кошелёк и перенесите активы, если это уместно и вы уверены в параметрах. Не вводите старую фразу на сторонних сайтах и обращайтесь за помощью через официальные каналы выбранного кошелька.
Нужно ли вводить seed-фразу при подключении к приложению?
Обычное подключение сайта к кошельку не требует показывать сайту seed-фразу. Если страница просит её вставить, прекратите действие и проверьте адрес и источник.
Источники и дата проверки
- Bitcoin Developer Guide: Wallets — роль кошелька, приватных и публичных ключей; Bitcoin-специфичные форматы.
- BIP-32: Hierarchical Deterministic Wallets — дерево производных ключей и возможность публичного/приватного вывода.
- BIP-39: Mnemonic code for generating deterministic keys — преобразование мнемоники в seed; не каждый кошелёк обязан использовать этот формат.
- Ethereum.org: Accounts — EOA и контрактные аккаунты, derivation адреса и подписи в Ethereum.
- Ethereum.org: Authentication — подпись внутри кошелька и рекомендация не раскрывать приватные ключи.
Проверено 20 октября 2026 года. Технические детали и форматы различаются между сетями и кошельками; следуйте документации выбранной реализации.
Комментарии