

Криптовойны 1990-х: как шифрование стало политическим вопросом
Как PGP, Clipper Chip и судебный спор о публикации исходного кода превратили шифрование в политический вопрос.
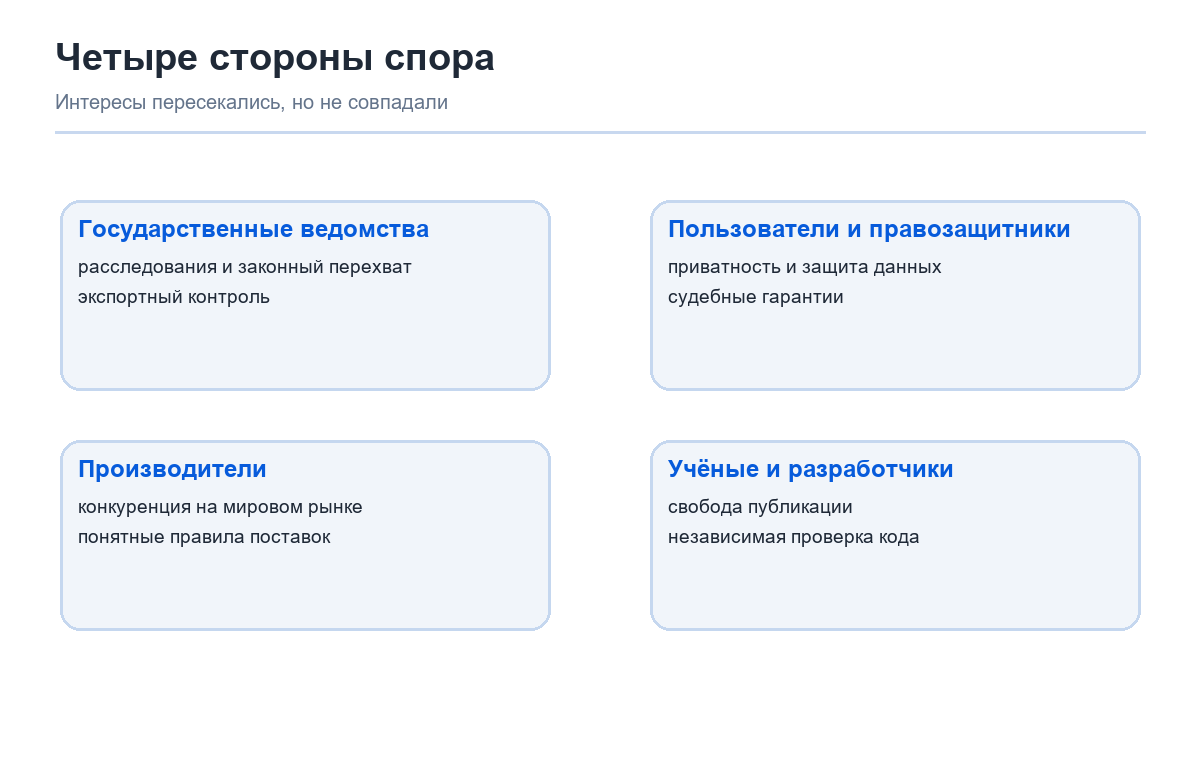
В 1993 году спор о шифровании внезапно стал спором о том, кому разрешено читать программу. Для инженера алгоритм был способом защитить электронную почту. Для экспортного ведомства тот же алгоритм мог считаться технологией военного назначения. А для правоохранительных органов сильное шифрование означало, что судебный ордер не всегда даст доступ к содержимому переписки.
Этот конфликт получил название «криптовойны». В центре американской истории 1990-х оказались три сюжета: распространение PGP, предложение Clipper Chip с хранением резервных ключей и судебный спор о том, является ли опубликованный исходный код формой защищённой речи. Вместе они показали, что криптография стала не только техническим инструментом, но и предметом борьбы за власть, рынок и право на приватность.
Шифрование выходит из закрытых систем
Долгое время сильная криптография была инструментом государств, военных структур и крупных организаций. С распространением персональных компьютеров и сетевой почты возник новый вопрос: может ли обычный пользователь сам защитить переписку так, чтобы провайдер, работодатель или случайный перехватчик не прочитал её?
Криптография с открытым ключом упростила обмен зашифрованными сообщениями между людьми, которые заранее не обменялись секретом. В общих чертах, получатель публикует открытый ключ, а личный ключ хранит у себя. Отправитель шифрует сообщение для адресата; расшифровать его должен соответствующий закрытый ключ. На практике эта картина требует проверки подлинности ключей и безопасного хранения секретов, но сама идея сделала шифрование доступнее для программ на обычных компьютерах.
Политический конфликт возник потому, что цифровой код пересекал старую границу между публикацией знаний и передачей товара. Книга по математике могла свободно обсуждать алгоритмы, а исполняемое программное обеспечение подпадало под экспортные правила. Власти США регулировали экспорт ряда криптографических средств как военную технологию. Эти правила менялись со временем, но в начале 1990-х разработчики и исследователи могли столкнуться с неопределённостью: достаточно ли публикации исходного кода в интернете, чтобы она считалась экспортом?
Здесь сталкивались два темпа. Законы строились вокруг лицензий, перечней товаров и пересечения границ; интернет работал копированием, которое могло за минуты распространить файл между университетами и любительскими сетями. Регулирование пыталось определить контролируемый объект — устройство, программу, алгоритм или технические знания. Для разработчика эти формы были связаны: исходный текст можно прочитать, скомпилировать и запустить. Для государственного ведомства каждая форма могла требовать отдельного режима.
PGP и границы экспорта
Филипп Циммерманн (Philip Zimmermann) создал Pretty Good Privacy — PGP — программу для шифрования сообщений и файлов. Она распространялась среди пользователей компьютеров и активистов в начале 1990-х. Циммерманн представлял шифрование как способ предоставить обычным людям средство защиты, которое до этого чаще было доступно крупным организациям.
В 1993 году его уведомили о расследовании возможного нарушения экспортного контроля после того, как PGP оказался доступен за пределами США. Сам автор заявлял, что не экспортировал программу напрямую; она распространялась через компьютерные сети. Это различие важно: в истории PGP технический факт копирования файла превратился в юридический спор о том, кто совершил экспорт и где начинается ответственность автора.
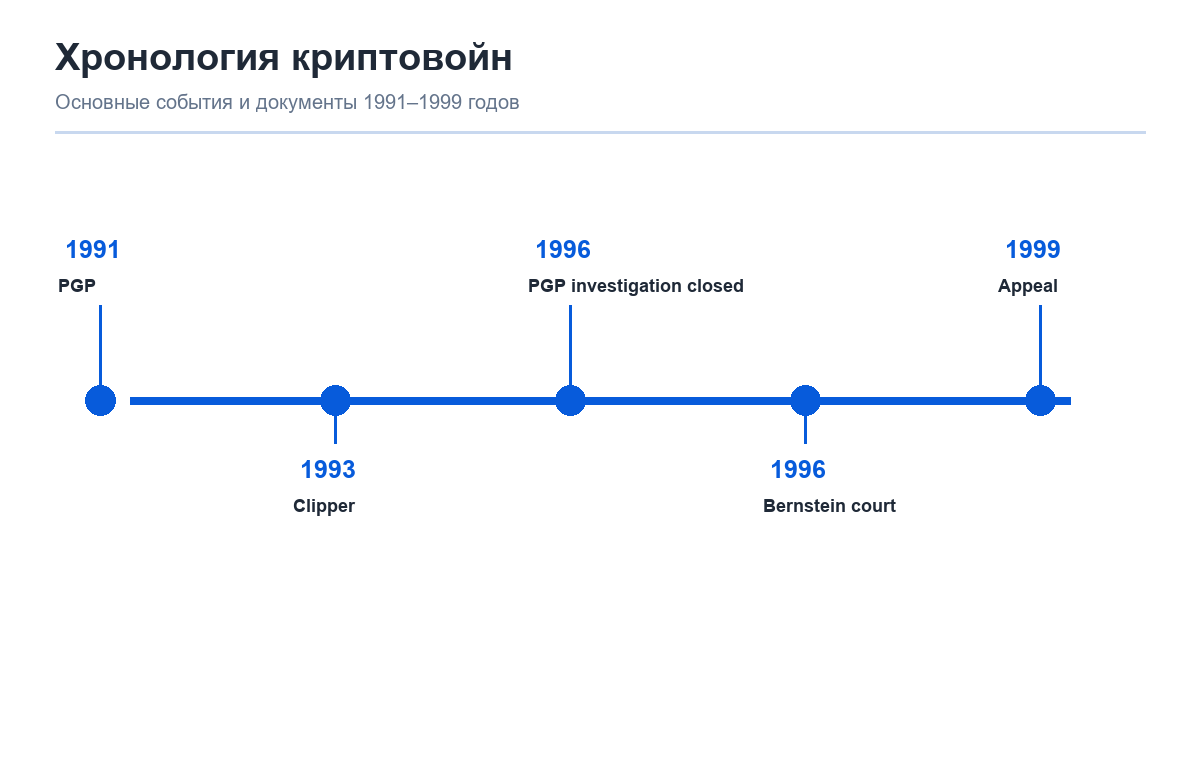
На слушаниях Конгресса в октябре 1993 года Циммерманн говорил как участник расследования и сторонник широкой доступности криптографии. Его свидетельство показывает, как он понимал ситуацию, но его позицию следует отличать от выводов суда. В январе 1996 года прокуратура сообщила о закрытии расследования. Это завершило конкретное дело против автора, но само по себе не отменило экспортную политику и не означало, что все виды сильного шифрования стали свободны от ограничений.
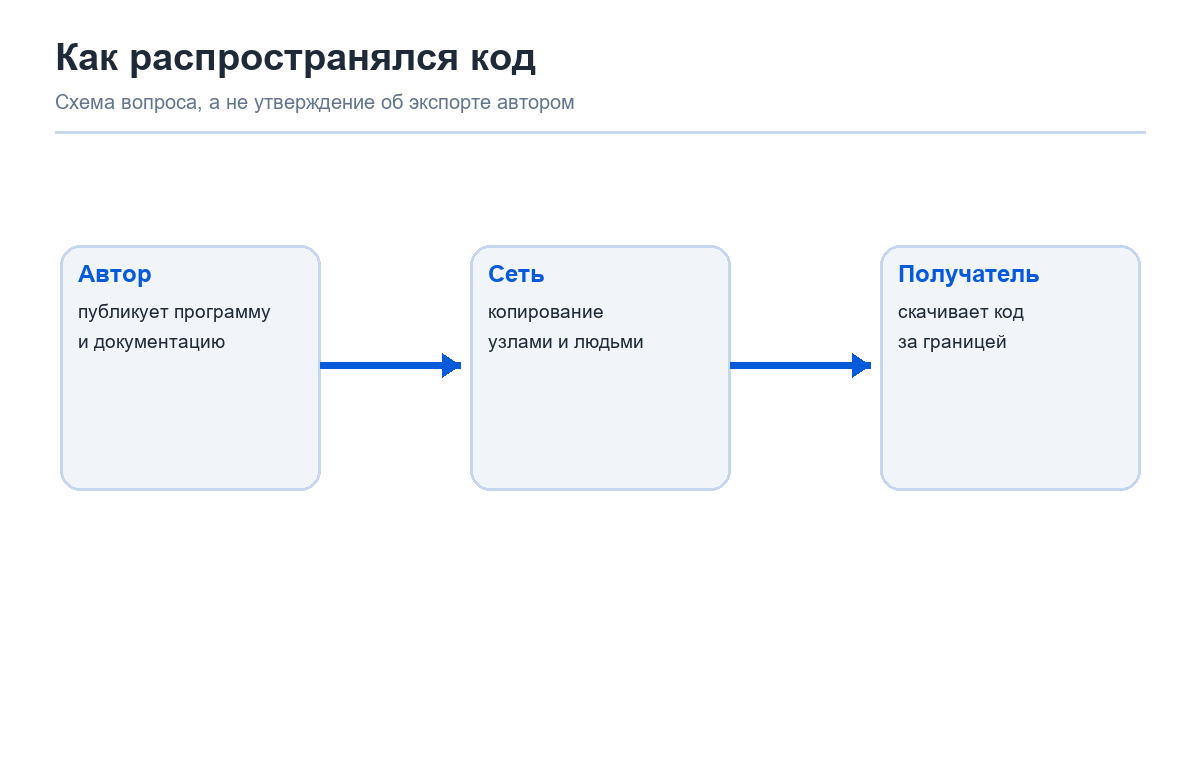
Сторонники открытой криптографии видели в этой истории практическую проблему: программу, выложенную в сети, трудно остановить на государственной границе. Код можно копировать, пересылать и изучать. Для исследователя это нормальная часть публикации; для экспортного контроля — потенциальный способ передачи ограниченной технологии. Интернет сделал старое понятие физического экспорта неочевидным.
Clipper Chip: доступ по ключу
16 апреля 1993 года администрация президента США объявила предложение, получившее название Clipper Chip. Это был специализированный криптографический чип для телефонного оборудования. Система предусматривала хранение копий ключей в escrow — у доверенных хранителей, которые могли предоставить их государственным органам при установленной процедуре и законном запросе.
Замысел звучал как компромисс. Пользователи и компании могли бы получить шифрованную связь, а государство — предусмотренный механизм доступа для расследований. Тогдашняя администрация представляла Clipper как способ совместить конфиденциальность с законным перехватом. EFF и другие организации по защите гражданских свобод возражали против обязательного escrow и ставили под вопрос устойчивость схемы и доверие к управляющим ключами.
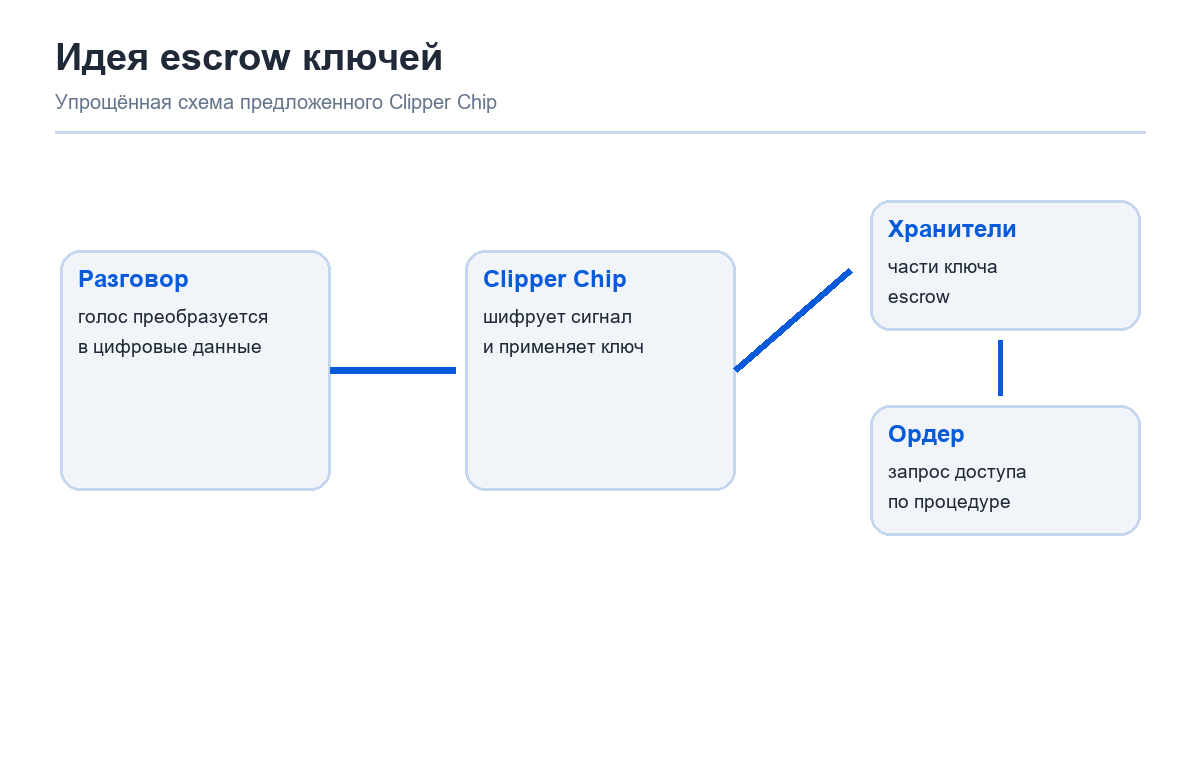
Технический вопрос был не только в том, насколько силён сам шифр. Нужно было решить, кто создаёт ключи, кто хранит резервные части, как удостоверяется законный запрос, как предотвращается злоупотребление и как защищается база escrow от взлома. Система может быть безопасной против обычного прослушивания, но при этом иметь централизованную точку риска в хранении ключей. Обещание «доступ только по ордеру» зависит не только от математики, но и от процесса, полномочий и контроля.
Критики также спрашивали, можно ли доверить государству или подрядчикам алгоритм и детали реализации, если они не полностью открыты независимой проверке. В архиве EFF сохранились пресс-релизы, ответы на вопросы и современная критика предложения. Эти материалы фиксируют позицию активистов того времени; использовать их нужно именно как свидетельство общественного спора, а не как нейтральный аудит системы.
Вопрос доверенного доступа затрагивает и повседневную приватность. Человек может захотеть защитить медицинскую переписку, коммерческую тайну или разговор с адвокатом, не скрывая преступления. Когда правила создают единый механизм расшифровки, возникает задача гарантировать, что доступ действительно будет ограничен законными случаями, а хранение ключей не станет новой целью для злоумышленников. Именно поэтому критика Clipper включала не только политические лозунги, но и конкретные вопросы архитектуры и ответственности.
Чего опасались сторонники и критики
Сторонники доступа государства исходили из того, что преступники тоже могут использовать шифрование. Если коммуникация надёжно защищена от всех внешних участников, правоохранительным органам может быть сложнее расследовать похищения, терроризм, организованную преступность или другие тяжкие дела. Они утверждали, что законный перехват должен оставаться возможным и в цифровую эпоху.
Оппоненты не обязательно отрицали необходимость судебных ордеров и расследований. Их сомнение было в том, что дополнительный ключ доступа можно создать без риска для всех пользователей. Если система позволяет третьей стороне расшифровать связь, то защита зависит от сохранности этой возможности, корректности процедур и отсутствия злоупотреблений. Ошибка в хранении или выдаче ключей может затронуть не одного подозреваемого, а всю базу пользователей.
В экономике вопрос был не менее важен. Производители хотели продавать защищённые устройства и программы глобально. Если американское изделие требовало особого хранения ключей или было ограничено в экспорте, конкурент мог предложить зарубежным клиентам продукт без таких условий. При этом государственные ведомства опасались, что массовое распространение сильного шифрования ограничит их возможности наблюдения. Поэтому спор объединял государственную безопасность, торговлю, гражданские права и промышленную конкурентоспособность.
Позиции внутри правительства также не были одинаковыми. Архив администрации Клинтона содержит материалы разных ведомств: Госдепартамент и Министерство торговли занимались экспортным контролем, правоохранительные и разведывательные структуры — вопросами доступа, а администрация искала решения с участием производителей. Упрощённая версия «правительство против граждан» скрывает ведомственные разногласия и попытки найти технический компромисс.
Для компаний имел значение и международный рынок. Если безопасный продукт можно продавать только при особой сертификации, учёте ключей или ограничении поставок, пользователи могли выбирать иностранные аналоги. Но мягкие правила не снимали опасений правоохранителей. В результате дебаты касались того, кто несёт издержки: разработчик, который не может свободно публиковать код; компания, конкурирующая на глобальном рынке; государство, теряющее часть возможностей наблюдения; или граждане, чьи данные окажутся уязвимы при компрометации общего механизма доступа.
Когда код дошёл до суда
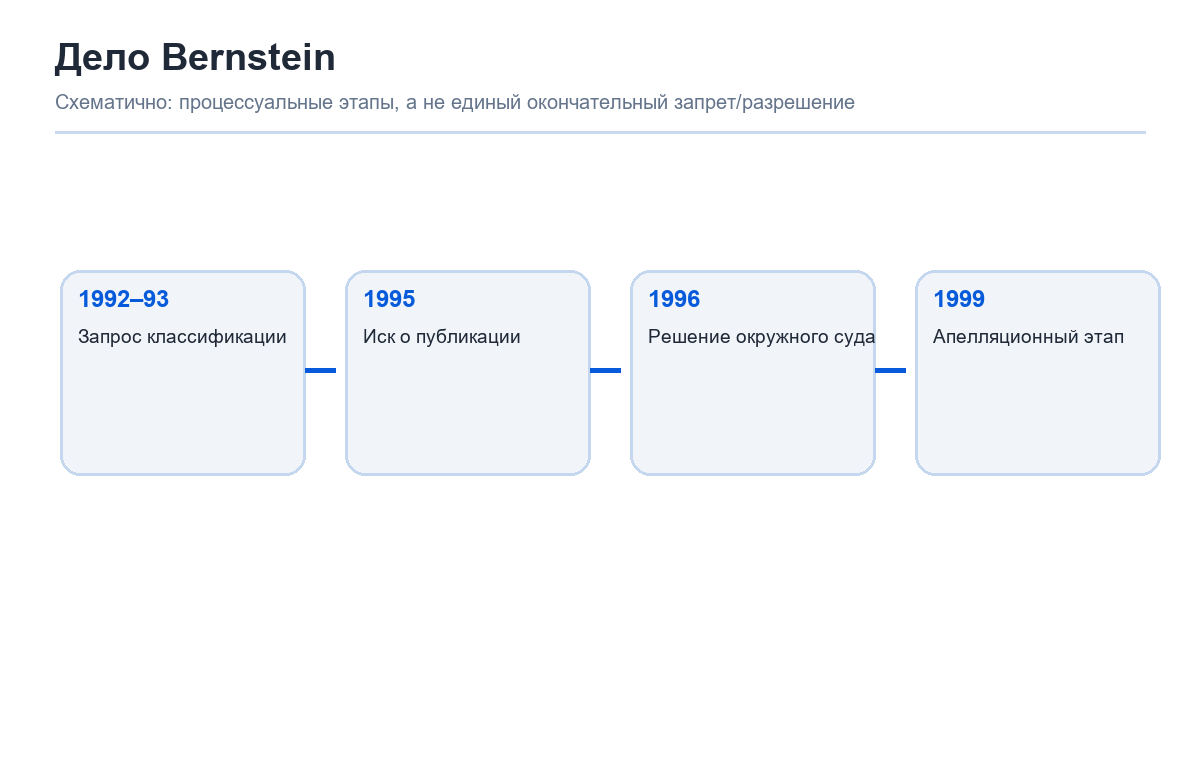
Криптовойны вышли за пределы дебатов о конкретном устройстве, когда профессор математики Дэниел Бернстайн решил опубликовать статью и исходный код криптографической программы Snuffle. В 1995 году он оспорил ограничения на публикацию и обсуждение своей работы. Его вопрос был простым, но принципиальным: если код одновременно является инструкцией для компьютера и языком, который читают люди, может ли государство ограничивать его распространение так же, как экспорт военного оборудования?
Федеральный окружной суд в Калифорнии в 1996 году признал исходный код формой речи, защищённой Первой поправкой США, и вынес решение в пользу Бернстайна по части его требований. Дело продолжилось в апелляции; в 1999 году Девятый окружной апелляционный суд рассмотрел ограничения на криптографические публикации. Это конкретные этапы процесса, а не единый окончательный ответ всех судов на любые законы об экспорте программ.
У этого спора была важная граница. Суд не решил, что любое программное обеспечение всегда нельзя регулировать. Он оценивал ограничения и факты конкретного дела, в том числе публикацию кода и научной работы. Юридическая история сложнее лозунга «код — это речь»: важны юрисдикция, применённая норма, предмет публикации и процессуальный этап.
Компромиссы и изменение политики
Clipper Chip не стал универсальной архитектурой телефонной связи. Споры вокруг него и escrow сделали заметными вопросы, которые нельзя решить одним обещанием законного доступа: как защищать хранилище ключей, как независимо проверять устройство, кто несёт ответственность за утечку и как не ограничить законных пользователей за пределами США.
Экспортный режим тоже менялся. В ноябре 1996 года президент США передал регулирование ряда некритичных криптографических товаров от Госдепартамента Министерству торговли. Последующие правила допускали новые варианты распространения программ при определённых условиях. История не была мгновенным переходом от запрета к полной свободе: конкретные категории и требования зависели от типа продукта и времени.
Расследование PGP закончилось, суды Бернстайна ограничили часть правительственных требований, а производители получили больше возможностей распространять криптографические продукты. Но спор о том, должны ли государственные органы иметь технический доступ к зашифрованной коммуникации, не исчез. Он возвращался в новых формах по мере роста интернета, смартфонов и облачных сервисов.
Наследие для цифровых денег
Для истории криптовалют криптовойны важны не потому, что PGP или Clipper были блокчейнами. Они показали, что криптографию невозможно рассматривать как нейтральную деталь программного обеспечения. Возможность проверять подписи, закрывать содержание от посредника и публиковать код влияет на то, кто контролирует коммуникации и может ли пользователь самостоятельно оценить инструмент.
Цифровые деньги унаследовали этот политический вопрос. Самостоятельная проверка транзакций и хранение ключей дают пользователю больше контроля, но требуют от него ответственности за секреты и устройство. Публичный реестр может скрывать имя за адресом, однако не обеспечивает абсолютную анонимность. Законы, инфраструктура и точки обмена по-прежнему определяют, где система встречается с государством и компаниями.
Криптовойны научили разработчиков и исследователей задавать несколько вопросов одновременно. Кто может прочитать данные? Кто способен изменить правила? Где хранятся ключи? Как система переживает ошибку или взлом? И кто должен отвечать за доступ, если технический дизайн уже встроил его заранее? На эти вопросы нет универсального ответа, но история 1990-х показала цену решения, которое обещает удобство одной стороне и концентрирует риск у всех остальных.
Источники
- Clinton Presidential Library, “Cryptography and Encryption” finding aid. Архивный путеводитель.
- White House, заявление о Clipper, 16.04.1993, архив EFF. Документы и материалы.
- EFF, архив Clipper Chip 1993–1994. Архив.
- Philip Zimmermann, testimony to House Subcommittee, 12.10.1993. Свидетельство.
- Bernstein v. U.S. Department of State, 922 F. Supp. 1426 (1996). Решение.
- Bernstein v. U.S. Department of State, 176 F.3d 1132 (9th Cir. 1999). Апелляционное решение.
- Elizabeth Corcoran, Washington Post, 11.01.1996. Репортаж о закрытии расследования PGP.
Также читайте
Почему деньги имеют ценность: доверие, дефицит и институты
Почему редкость не превращает вещь в деньги? Разбираем три денежные функции, доверие к обязательствам и роль институтов — от банковского депозита до Bitcoin.
От процессора к ASIC: как менялась техника майнинга
Как домашние компьютеры уступили место специализированным чипам и почему вместе с техникой изменились затраты, риски и участники майнинга.

Что такое токенизированное золото и почему в него инвестируют миллиарды?
Что такое токенизированное золото и почему в него инвестируют миллиарды?
До биткоина: почему ранние цифровые деньги не стали массовыми
До Bitcoin существовали электронные наличные с защитой приватности, вычислительная «марка» против спама и проекты распределённого учета. Разбираем, какие задачи они решали и почему одной криптографической идеи было недостаточно.

Экс-CEO Mt.Gox призвал к хардфорку биткоина для возврата 79 956 BTC
Бывший гендиректор Mt.Gox Марк Карпелес опубликовал предложение о проведении хардфорка, который позволит разблокировать утерянные средства.

Календарь на март: годовщина запуска мейннета Solana и релиз сайдчейна Midnight
В последний день февраля журнал ForkLog подготовил традиционный календарь важных событий на следующий месяц.
Комментарии